Zum Inhalt springen

KI-⁠Compliance.

Wir bringen Ihre KI-Systeme in Einklang mit dem AI Act, der DSGVO, DORA und NIS2.

Der AI Act, Meilenstein für Meilenstein.

Er gilt seit 2024 schrittweise; der digitale Omnibus vom Juli 2026 hat die Hochrisiko-Pflichten verschoben, nicht gestrichen.

Die vier Risikostufen des AI ActPyramide mit vier Stufen. Unannehmbares Risiko: verbotene Praktiken (Artikel 5) seit dem 2. Februar 2025. Hohes Risiko: Anhang III (Kredit, Beschäftigung, Bildung, Infrastruktur) ab dem 2. Dezember 2027, Anhang I am 2. August 2028. Begrenztes Risiko: Transparenzpflichten (Artikel 50) seit dem 2. August 2026. Minimales Risiko: keine eigenen Anforderungen über die KI-Kompetenz (Artikel 4) hinaus.UnannehmbarVerboten (Art. 5)seit dem 2. Feb. 2025Hohes RisikoAnhang III: Kredit, Beschäftigung,Bildung, Infrastruktur2. Dez. 2027; Anhang I: 2. Aug. 2028Begrenztes RisikoTransparenzpflicht (Art. 50)seit dem 2. Aug. 2026Minimales RisikoKeine eigenen AnforderungenKI-Kompetenz (Art. 4), wie überallDie vier Risikostufen des AI ActPyramide mit vier Stufen. Unannehmbares Risiko: verbotene Praktiken (Artikel 5) seit dem 2. Februar 2025. Hohes Risiko: Anhang III (Kredit, Beschäftigung, Bildung, Infrastruktur) ab dem 2. Dezember 2027, Anhang I am 2. August 2028. Begrenztes Risiko: Transparenzpflichten (Artikel 50) seit dem 2. August 2026. Minimales Risiko: keine eigenen Anforderungen über die KI-Kompetenz (Artikel 4) hinaus.Unannehmbarverboten (Art. 5)seit Feb. 2025Hohes RisikoAnhang III, z. B. Kreditab Dez. 2027Begrenztes RisikoTransparenz (Art. 50)seit Aug. 2026Minimales Risikokeine eigene Pflichtaußer Art. 4
  • Gilt bereits
  • Steht bevor
  • Verschoben durch den digitalen Omnibus
  1. Gilt bereits

    Inkrafttreten der Verordnung (EU) 2024/1689, veröffentlicht im Amtsblatt am 12. Juli.

  2. Gilt bereits

    Verbotene Praktiken (Art. 5) und KI-Kompetenz der Beschäftigten (Art. 4).

  3. Gilt bereits

    KI-Modelle mit allgemeinem Verwendungszweck, Governance und Sanktionen.

  4. Gilt bereits

    Allgemeine Anwendung, einschließlich der Transparenzpflichten nach Artikel 50.

  5. Steht bevor

    Zwei neue Verbote. Kennzeichnung erzeugter Inhalte auch für bereits vermarktete Systeme.

  6. Steht bevor, verschoben vom 2. Aug. 2026

    Hochrisiko-Systeme nach Anhang III: Kredit, Beschäftigung, Bildung, Infrastruktur.

  7. Steht bevor, verschoben vom 2. Aug. 2027

    Hochrisiko-Systeme in regulierten Produkten (Anhang I).

Quellen: Verordnung (EU) 2024/1689 und Verordnung (EU) 2026/1744 (digitaler Omnibus zur KI, in Kraft seit 27. Juli 2026). Zeitplan aktuell zum 1. Oktober 2026. Den AI Act auf EUR-Lex lesen

Vom Audit zur Compliance.

Drei Stufen, passend zu Ihrer Größe, Ihrer Branche und Ihrem Risikoniveau.

8.000 bis 60.000 EUR, auf Anfrage

Compliance

Den vollständigen Rahmen aufbauen.

  • Audit der KI-Systeme, als Anbieter und Betreiber
  • Formale Risikoklassifizierung nach AI Act
  • Technische Dokumentation nach Anhang IV
  • AVV und DSFA nach Maß (DSGVO, Art. 28 und 35)
  • Grundrechte-Folgenabschätzung (Art. 27)
  • DORA-Rahmen für Finanzunternehmen
  • NIS2-Bewertung und Maßnahmenplan
  • Maßnahmen zur menschlichen Aufsicht (Art. 14)
  • Programm zur KI-Kompetenz für Ihre Teams
  • Abstimmung mit CSSF oder CNPD bei Bedarf
Angebot anfordern
30 Minuten, kostenlos

Diagnose

Ihre Risikolage verstehen.

Bestandsaufnahme Ihrer Systeme, Risikoniveau, anwendbare Vorschriften, kritische Lücken. Bericht und Empfehlungen innerhalb von 48 Stunden.

Diagnose buchen
Ab 1.200 EUR pro Monat

Begleitung

Konform bleiben, Monat für Monat.

Regulatorisches Monitoring, aktuelle Dokumentation, vierteljährliche oder halbjährliche Audits, Plan zur Vorfallbewältigung, Quartalsbericht an die Geschäftsleitung.

Mit dem Team sprechen
Fit 4 AI

50 %

der KI-Diagnose, AI-Act- und DSGVO-Teil inklusive, übernimmt Fit 4 AI für luxemburgische KMU.

Förderfähigkeit prüfen

Fünf Schritte, von der Diagnose zur Begleitung.

Zuerst die kritischen Lücken, dann die strukturellen Themen.

  1. 30 Minuten

    Diagnose

    Ein unverbindliches Gespräch über Ihre Systeme und Ihre Risikolage. Zusammenfassender Bericht innerhalb von 48 Stunden.

  2. 3 bis 6 Wochen

    Audit und Gap-Analyse

    Eine Bestandsaufnahme Ihrer KI-Systeme mit den Lücken gegenüber AI Act, DSGVO, DORA und NIS2.

  3. 2 bis 4 Monate

    Maßnahmenplan

    Eine nach Kritikalität geordnete Roadmap mit Meilensteinen, Verantwortlichen, Budgets und realistischen Fristen.

  4. 2 bis 4 Monate

    Umsetzung

    Dokumentation erstellt, Prozesse eingerichtet, Teams geschult.

  5. Jeden Monat

    Laufende Begleitung

    Regulatorisches Monitoring, Aktualisierungen, regelmäßige Audits, Pläne zur Vorfallbewältigung. Die Compliance bleibt nachweisbar.

Standardprogramm: 2 bis 4 Monate; 4 bis 8 Monate für ein CSSF-beaufsichtigtes Unternehmen, das DORA und NIS2 unterliegt. Den Zeitplan legen wir gemeinsam im Angebot fest.

12

Die Unterlagen, die Ihre Aufsicht verlangen wird.

Zwölf Standarddokumente, für Ihre Systeme verfasst von einem Team, das den Text liest und den Code öffnet.

AI Act

  • Art. 4KI-KompetenzSchulung für operative Teams und Führungskräfte.
  • Art. 5Richtlinie zur zulässigen NutzungVerbotene Praktiken, schriftlich ausgeschlossen.
  • Art. 9RisikomanagementFormale Analyse, vorgeschrieben für Hochrisiko-Systeme.
  • Art. 11Technische DokumentationSystemakte nach Anhang IV, stets aktuell.
  • Art. 13BetriebsanleitungWas der Betreiber wissen muss, um das System zu nutzen.
  • Art. 14Menschliche AufsichtBeschreibung der von der Verordnung verlangten Aufsichtsmaßnahmen.
  • Art. 27Grundrechte-FolgenabschätzungDie Abschätzung, die bestimmte Betreiber vornehmen müssen.
  • Art. 50TransparenzhinweisInformation für Personen, die mit der KI interagieren.
  • Art. 73Schwerwiegende VorfälleMeldung innerhalb von höchstens 15 Tagen, je nach Schwere innerhalb von 10 oder 2 Tagen.

DSGVO

  • Art. 28AuftragsverarbeitungsvertragEin DSGVO-konformer AVV.
  • Art. 30Register der UnterauftragsverarbeiterDie Verarbeitungskette, lückenlos.

DORA

  • IKTIKT-RahmenDer IKT-Risikomanagementrahmen für Finanzunternehmen.
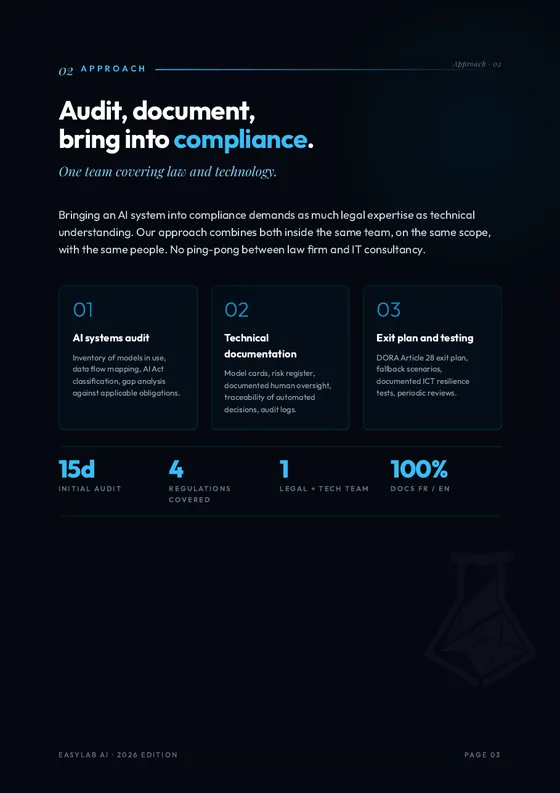
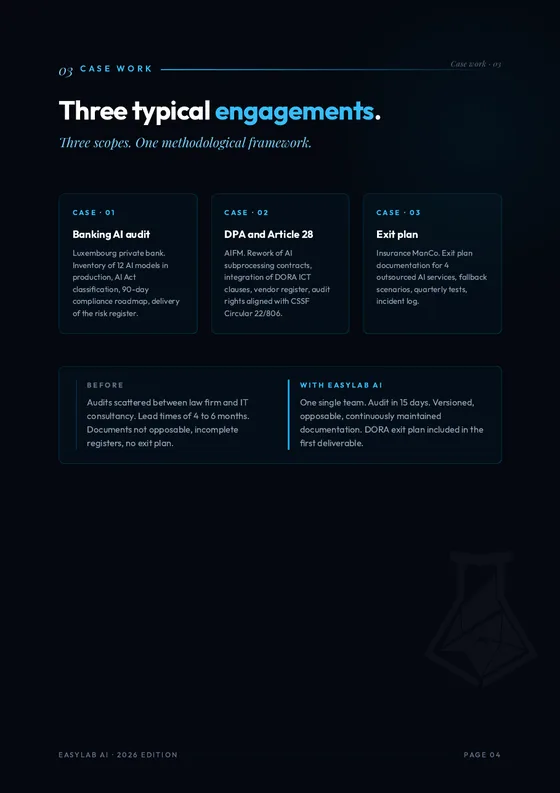
Titelseite der AI-Compliance-BroschüreSeite 3 der Broschüre: prüfen, dokumentieren, konform machenSeite 4 der Broschüre: drei typische Einsätze

Unsere Methode auf sechs Seiten (auf Englisch): Vorschriften, Vorgehen, drei typische Einsätze.

Die AI-Compliance-Broschüre lesen
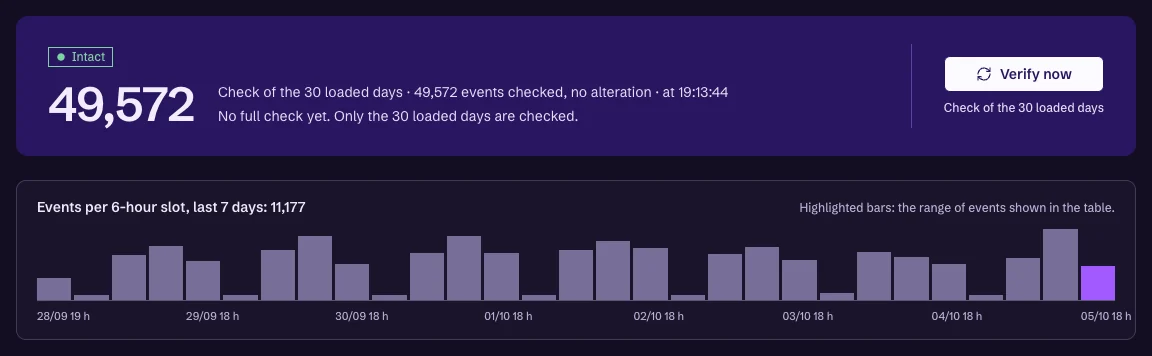
Audit-Protokoll von Max im Easycore-Cockpit (englische Oberfläche): intakte Kette, 49.572 Ereignisse ohne Veränderung geprüft, und ein Histogramm der Ereignisse der letzten sieben Tage

Was wir von Ihren Systemen verlangen, wenden wir auf unsere eigenen an. Jede Aktion unserer Agenten ist mit Zeitstempel versehen, versiegelt und mit der vorherigen verkettet.

Easycore entdecken

Häufige Fragen.

Eine andere Frage? 30 Minuten buchen

Gilt die Frist vom 2. August 2026 noch?

Für Hochrisiko-Systeme nicht. Der digitale Omnibus zur KI (Verordnung (EU) 2026/1744) hat sie für Anhang III auf den 2. Dezember 2027 und für Anhang I auf den 2. August 2028 verschoben. Die Verbote, die KI-Kompetenz, die Regeln für Modelle mit allgemeinem Verwendungszweck und die Transparenzpflichten nach Artikel 50 gelten bereits.

Was kostet das?

Die 30-Minuten-Diagnose ist kostenlos und unverbindlich, ohne Verkaufsgespräch: Sie erhalten eine Zusammenfassung mit unseren Empfehlungen, unabhängig davon, ob Sie weitermachen. Ein vollständiges Compliance-Programm kostet je nach Anzahl und Kritikalität der Systeme 8.000 bis 60.000 EUR. Die monatliche Begleitung beginnt bei 1.200 EUR pro Monat.

Sind Sie von Luxinnovation zugelassen?

Ja. Easylab AI ist ein von Luxinnovation zugelassener Dienstleister für das Programm Fit 4 AI. Die KI-Diagnose, einschließlich der Konformitätsanalyse nach DSGVO und AI Act, wird für KMU zu 50 % und für Großunternehmen zu 30 % übernommen.

Welche Vorschriften und Branchen decken Sie ab?

Den AI Act (Verordnung (EU) 2024/1689), die DSGVO (Verordnung (EU) 2016/679), DORA (Verordnung (EU) 2022/2554) für den Finanzsektor, NIS2 (Richtlinie (EU) 2022/2555) sowie die Erwartungen von CSSF und CNPD in Luxemburg. Branchen: regulierte Finanzbranche (Banken, Versicherer, AIFM, Fonds unter Aufsicht von CSSF oder CAA), Gesundheitswesen (Medizinprodukte, E-Health), Personalwesen (Rekrutierung, Bewertung), B2B-SaaS und Softwareanbieter. Branchen, in denen uns die nötige Expertise fehlt, übernehmen wir nicht.

Garantieren Sie die Compliance?

Das kann niemand: Wir schulden sorgfältiges Vorgehen, nicht den Erfolg. Wir garantieren die Qualität der Dokumentation, ihre Übereinstimmung mit den geltenden Texten und ihre Belastbarkeit bei einem Audit, mit einer Methode nach ISO 42001 und NIST AI RMF. Kommt eine neue Vorschrift (delegierter Rechtsakt, CSSF-Leitlinie, EuGH-Urteil), integriert die monatliche Begleitung sie in Ihren Rahmen und aktualisiert die Dokumentation.

Arbeiten Sie mit unserem Anwalt zusammen?

Ja, das ist häufig der Fall. Wir bringen die technische Expertise und die genaue Kenntnis des AI Act ein; Ihr Anwalt behält die vertragliche und prozessuale Sicht.