Aller au contenu

Conformité IA.

Nous mettons vos systèmes d’IA en règle avec l’AI Act, le RGPD, DORA et NIS2.

L’AI Act, jalon par jalon.

Il s’applique par étapes depuis 2024 ; l’Omnibus numérique de juillet 2026 a reporté le haut risque, sans le supprimer.

Les quatre niveaux de risque de l’AI ActPyramide de quatre niveaux. Risque inacceptable : pratiques interdites (article 5) depuis le 2 février 2025. Haut risque : annexe III (crédit, emploi, éducation, infrastructures) à partir du 2 décembre 2027, annexe I le 2 août 2028. Risque limité : obligations de transparence (article 50) depuis le 2 août 2026. Risque minimal : aucune exigence propre, au-delà de la maîtrise de l’IA (article 4).InacceptableInterdit (art. 5)depuis le 2 févr. 2025Haut risqueAnnexe III : crédit, emploi,éducation, infrastructures2 déc. 2027 ; annexe I : 2 août 2028Risque limitéTransparence obligatoire (art. 50)depuis le 2 août 2026Risque minimalAucune exigence propremaîtrise de l’IA (art. 4), comme partoutLes quatre niveaux de risque de l’AI ActPyramide de quatre niveaux. Risque inacceptable : pratiques interdites (article 5) depuis le 2 février 2025. Haut risque : annexe III (crédit, emploi, éducation, infrastructures) à partir du 2 décembre 2027, annexe I le 2 août 2028. Risque limité : obligations de transparence (article 50) depuis le 2 août 2026. Risque minimal : aucune exigence propre, au-delà de la maîtrise de l’IA (article 4).Inacceptableinterdit (art. 5)depuis févr. 2025Haut risqueannexe III, ex. crédità partir de déc. 2027Risque limitétransparence (art. 50)depuis août 2026Risque minimalpas d’exigence proprehors art. 4
  • En application
  • À venir
  • Report par l’Omnibus numérique
  1. En application

    Entrée en vigueur du Règlement (UE) 2024/1689, publié au Journal officiel le 12 juillet.

  2. En application

    Pratiques interdites (art. 5) et maîtrise de l’IA par les équipes (art. 4).

  3. En application

    Modèles d’IA à usage général, gouvernance et régime de sanctions.

  4. En application

    Application générale, dont les obligations de transparence de l’article 50.

  5. À venir

    Deux nouvelles interdictions. Marquage des contenus générés exigé des systèmes déjà sur le marché.

  6. À venir, reporté du 2 août 2026

    Systèmes à haut risque de l’annexe III : crédit, emploi, éducation, infrastructures.

  7. À venir, reporté du 2 août 2027

    Systèmes à haut risque intégrés à des produits réglementés (annexe I).

Sources : Règlement (UE) 2024/1689 et Règlement (UE) 2026/1744 (Omnibus numérique sur l’IA, en vigueur le 27 juillet 2026). Calendrier à jour au 1er octobre 2026. Lire l’AI Act sur EUR-Lex

De l’audit à la conformité.

Trois niveaux, selon votre taille, votre secteur et votre niveau de risque.

De 8 000 à 60 000 EUR, sur devis

Conformité

Mettre en place le dispositif complet.

  • Audit des systèmes IA, fournisseur et déployeur
  • Classification formelle des risques selon l’AI Act
  • Documentation technique de l’annexe IV
  • DPA et AIPD sur mesure (RGPD, art. 28 et 35)
  • Analyse d’impact sur les droits fondamentaux (art. 27)
  • Cadre DORA pour les entités financières
  • Évaluation NIS2 et plan de remédiation
  • Mesures de contrôle humain (art. 14)
  • Programme de maîtrise de l’IA pour les équipes
  • Liaison avec la CSSF ou la CNPD si nécessaire
Demander un devis
30 minutes, offert

Diagnostic

Comprendre votre exposition.

Inventaire de vos systèmes, niveau de risque, textes applicables, écarts critiques. Rapport et recommandations sous 48 heures.

Réserver le diagnostic
Dès 1 200 EUR par mois

Suivi

Rester conforme, mois après mois.

Veille réglementaire, documentation tenue à jour, audits trimestriels ou semestriels, plan de réponse aux incidents, rapport trimestriel à la direction.

Parler à l’équipe
Fit 4 AI

50 %

du diagnostic IA, volet AI Act et RGPD compris, pris en charge par Fit 4 AI pour une PME luxembourgeoise.

Vérifier mon éligibilité

Cinq étapes, du diagnostic au suivi.

Les écarts critiques d’abord, les sujets structurants ensuite.

  1. 30 minutes

    Diagnostic

    Un appel sans engagement sur vos systèmes et votre exposition. Rapport de synthèse sous 48 heures.

  2. 3 à 6 semaines

    Audit et analyse d’écarts

    Cartographie de vos systèmes d’IA, écarts mesurés face à l’AI Act, au RGPD, à DORA et à NIS2.

  3. 2 à 4 mois

    Plan de remédiation

    Feuille de route classée par criticité, avec jalons, responsables, budgets et délais réalistes.

  4. 2 à 4 mois

    Mise en œuvre

    Rédaction de la documentation, mise en place des processus, formation des équipes.

  5. Chaque mois

    Suivi continu

    Veille, mises à jour, audits périodiques, plans d’incident. La conformité reste démontrable.

Programme standard : 2 à 4 mois ; 4 à 8 mois pour une entité CSSF soumise à DORA et NIS2. Le calendrier se fixe ensemble au devis.

12

Le dossier que le régulateur demandera.

Douze documents types, rédigés pour vos systèmes par une équipe qui lit le texte et ouvre le code.

AI Act

  • art. 4Maîtrise de l’IAFormation des équipes opérationnelles et dirigeantes.
  • art. 5Politique d’usageLes pratiques interdites, exclues noir sur blanc.
  • art. 9Gestion des risquesAnalyse formelle exigée pour les systèmes à haut risque.
  • art. 11Documentation techniqueFiche système conforme à l’annexe IV, tenue à jour.
  • art. 13Notice d’utilisationCe que le déployeur doit savoir pour utiliser le système.
  • art. 14Contrôle humainLes mesures de surveillance prévues par le texte, décrites.
  • art. 27Impact sur les droits fondamentauxL’analyse exigée de certains déployeurs.
  • art. 50Notice de transparenceInformation des personnes qui interagissent avec l’IA.
  • art. 73Réponse aux incidents gravesNotification sous 15 jours au plus, 10 ou 2 jours selon la gravité.

RGPD

  • art. 28Contrat de sous-traitanceDPA conforme au RGPD.
  • art. 30Registre des sous-traitantsLa chaîne de traitement, de bout en bout.

DORA

  • TICCadre TICLe dispositif de gestion du risque TIC des entités financières.
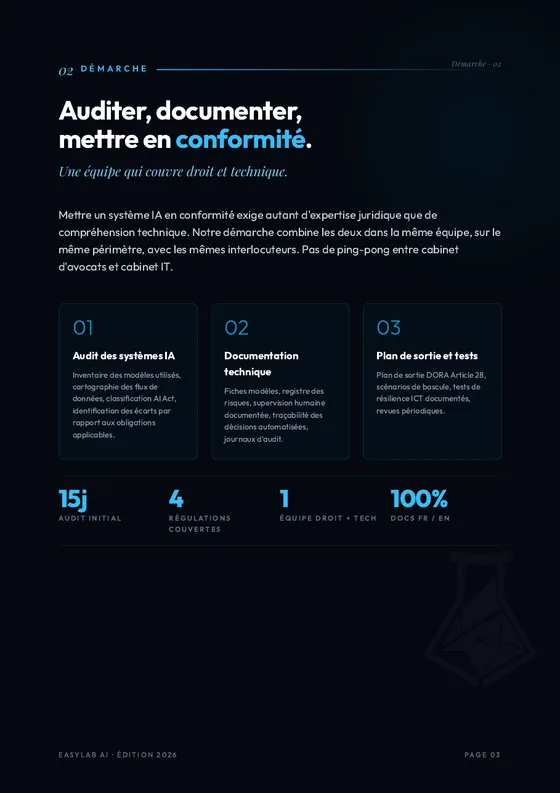
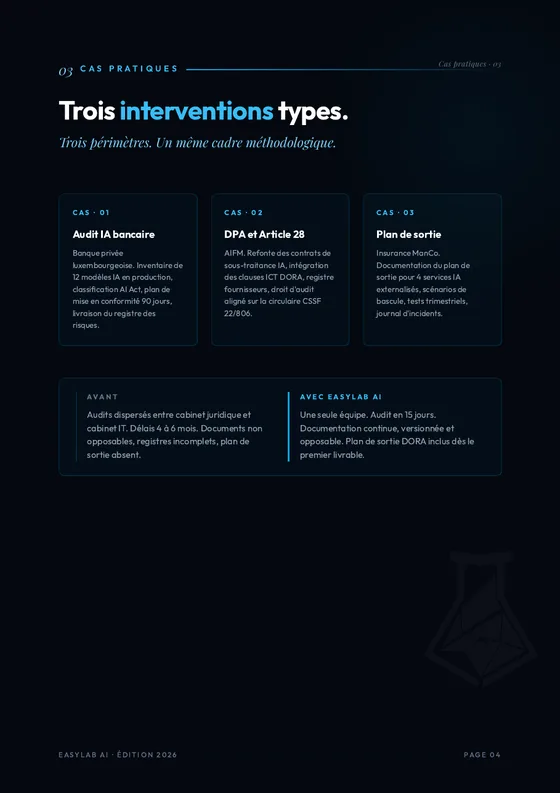
Couverture de la brochure AI Compliance : « L’IA en conformité. Pas l’inverse. »Page 3 de la brochure : auditer, documenter, mettre en conformitéPage 4 de la brochure : trois interventions types

Notre méthode en six pages : régulations, démarche, trois interventions types.

Lire la brochure AI Compliance
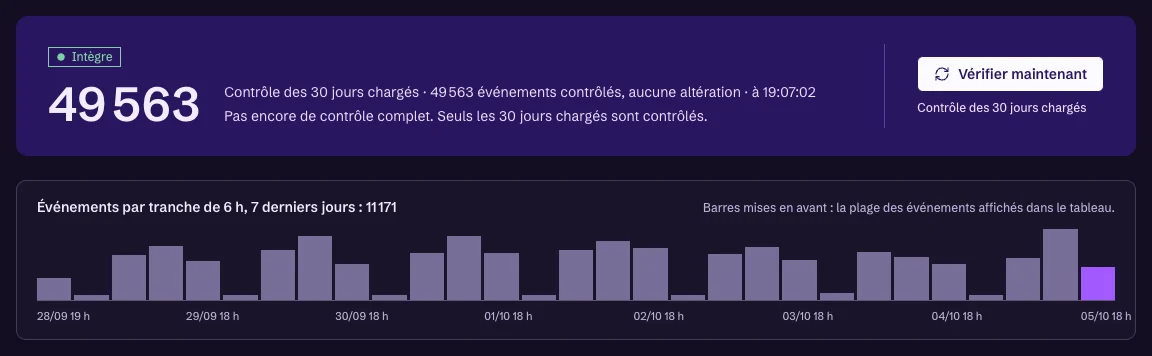
Journal d’audit de Max dans le cockpit Easycore : chaîne intègre, 49 563 événements contrôlés sans altération, et histogramme des événements des sept derniers jours

Ce que nous demandons à vos systèmes, nous l’appliquons aux nôtres. Chaque action de nos agents est horodatée, scellée et chaînée à la précédente.

Découvrir Easycore

Questions fréquentes.

Une autre question ? Réserver 30 minutes

L’échéance du 2 août 2026 tient-elle encore ?

Pour les systèmes à haut risque, non. L’Omnibus numérique sur l’IA (Règlement (UE) 2026/1744) l’a reportée au 2 décembre 2027 pour l’annexe III et au 2 août 2028 pour l’annexe I. Les interdictions, la maîtrise de l’IA, les règles sur les modèles à usage général et la transparence de l’article 50 s’appliquent déjà.

Combien ça coûte ?

Le diagnostic de 30 minutes est gratuit et sans engagement, sans présentation commerciale : vous repartez avec une synthèse et nos recommandations, que vous poursuiviez ou non. Une mise en conformité complète coûte de 8 000 à 60 000 EUR selon le nombre de systèmes et leur criticité. Le suivi mensuel démarre à 1 200 EUR par mois.

Êtes-vous agréés par Luxinnovation ?

Oui. Easylab AI est prestataire agréé par Luxinnovation pour le programme Fit 4 AI. Le diagnostic IA, analyse de conformité RGPD et AI Act comprise, est alors pris en charge à 50 % pour une PME et à 30 % pour une grande entreprise.

Quels textes et quels secteurs couvrez-vous ?

L’AI Act (Règlement (UE) 2024/1689), le RGPD (Règlement (UE) 2016/679), DORA (Règlement (UE) 2022/2554) pour le secteur financier, NIS2 (Directive (UE) 2022/2555), ainsi que les attentes de la CSSF et de la CNPD au Luxembourg. Côté secteurs : finance régulée (banques, assurances, AIFM, fonds, sous tutelle CSSF ou CAA), santé (dispositifs médicaux, e-santé), ressources humaines (recrutement, évaluation), SaaS B2B et éditeurs de logiciels. Nous évitons les secteurs où nous n’avons pas l’expertise nécessaire.

Garantissez-vous la conformité ?

Personne ne le peut : c’est une obligation de moyens. Nous garantissons la qualité de la documentation, sa cohérence avec les textes en vigueur et sa tenue face à un audit, avec une méthode alignée sur ISO 42001 et le NIST AI RMF. Si un nouveau texte arrive (acte délégué, ligne directrice de la CSSF, arrêt de la CJUE), le suivi mensuel l’intègre à votre dispositif et met la documentation à jour.

Pouvez-vous travailler avec notre avocat ?

Oui, c’est fréquent. Nous apportons l’expertise technique et la lecture détaillée de l’AI Act ; votre avocat garde la vision contractuelle et contentieuse.